【セキュリティ警告】Microsoftを装うフィッシング詐欺メール
1. 確認された不審なメールの特徴
今回解析されたフィッシングメールには、以下のような特徴が含まれています。
- 送信元(差出人)アドレスの偽装:
- MICROSOFT-NOREPLY@MICROSOFT.COM といった、一見すると正規のMicrosoftドメインからの送信に見せかけたアドレスが使用されています。
- 送信先アドレス:
- 受信者のメールアドレスを標的に送信されています。
- 本文とリンクの特徴:
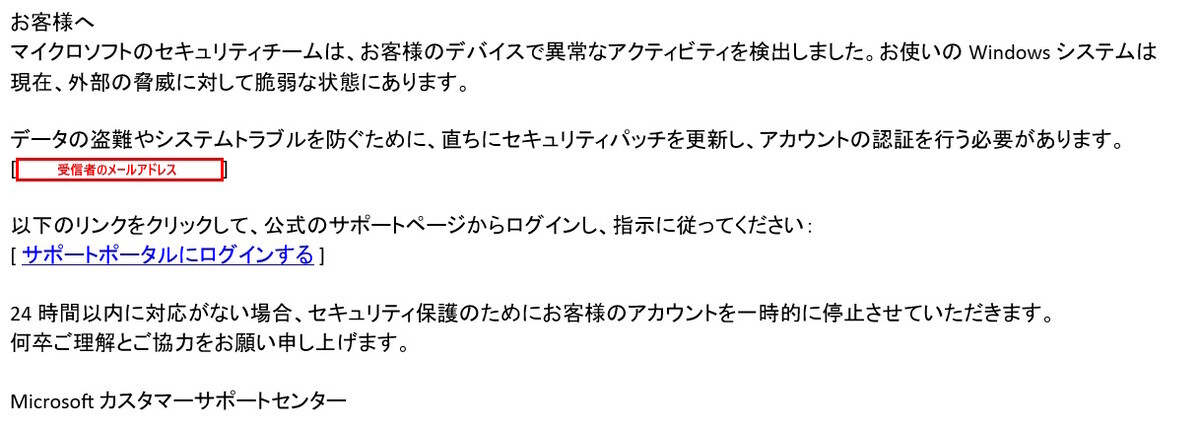
- 本文中に、外部サイトへ誘導するためのリンク(https://…web… を含むURL)が埋め込まれています。
- 正規のMicrosoftのシステムではなく、外部のウェブホスティングやクラウドストレージ(Windows AzureのBlobストレージなど)を悪用して、セキュリティフィルターをすり抜けようとしています。
- メールのソースコード上に、文字化けや不自然なタグ付けが散見されます。
2. 想定される詐欺の手口と危険性
この手口は、「アカウントの認証を行う必要があります」「異常なアクティビティを検出しました」といった内容でユーザーの不安を煽り、リンクをクリックさせることを目的としています。
想定される被害:
- アカウント情報の窃取: リンク先の偽のログイン画面で、Microsoftアカウント(メールアドレス、パスワード)やプロバイダのアカウント情報を入力してしまうと、そのまま攻撃者に情報が盗まれます。
- 個人情報の流出と悪用: 乗っ取られたアカウントを通じて、個人情報の流出や、スパムメールの送信元として悪用される(二次被害)危険性があります。
3. 被害に遭わないための対策
不審なメールから身を守るためには、以下の点にご注意ください。
- 送信元アドレスだけを信用しない: 送信元アドレスが「@microsoft.com」となっていても、メールの仕組み上、差出人は偽装することが可能です。
- 絶対にリンクをクリックしない: メール本文内のURLやボタンは押さないでください。アカウントの確認が必要な場合は、必ずブラウザのブックマークや検索エンジンから公式サイトにアクセスしてログインしてください。
- すぐに削除する: 不審なメールだと判断したら、そのままゴミ箱へ移動し、完全に削除してください。
4. 万が一リンクを開いてしまったら?
もし、リンク先のサイトでIDやパスワードを入力してしまった場合は、速やかに以下の対応を行ってください。
- パスワードの変更: 入力してしまったアカウントのパスワードを、正規のサイトから直ちに別のものに変更してください。
- 二段階認証の有効化: アカウントの設定で「二段階認証(多要素認証)」を有効にし、セキュリティを強化してください。
- ウイルススキャン: セキュリティソフトで端末のフルスキャンを実施し、マルウェアに感染していないか確認してください。
サイバー攻撃の手口は日々巧妙化しています。心当たりのないメールや「少しでも怪しい」と感じたメールには反応しないことが最大の防御です。
■メール本文:
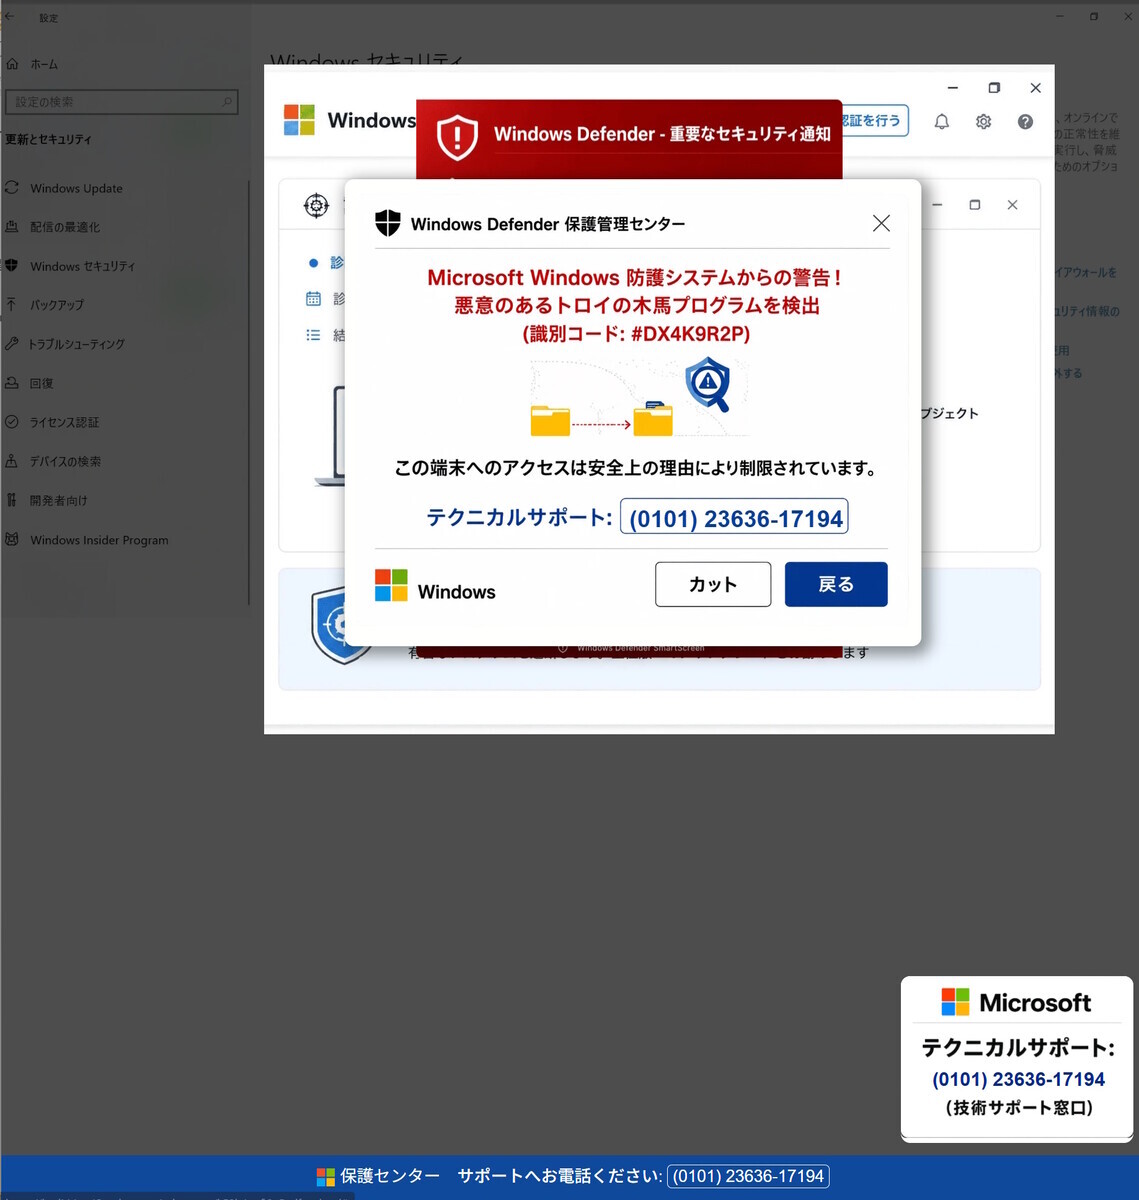
■リンク先の偽警告画面:
※タイトルと要約、イメージは、AI(Gemini)が生成したものをベースにしています。